AJMNAssociated Journalism & Media Network
Quantensichere Verschlüsselung: Warum Banken ihre Schlösser jetzt ändern
Quantencomputer, die die heutige Verschlüsselung unterbrechen können, existieren noch nicht. Die Banken bereiten sich sowieso vor, weil Daten, die jetzt gestohlen wurden, später gelesen werden könnten.
Auch auf: EnglishFrançaisEspañol日本語
Automatisch aus dem Englischen übersetzt. Original lesen: Quantum-safe encryption: why banks are changing their locks now
Banken, Regierungen und Technologieunternehmen bewegen sich Jahre vor der Bedrohung, gegen die sie sich verteidigen, auf quantensichere Verschlüsselung. Jedes Mal, wenn Sie eine Banking-App öffnen, eine Zahlung senden oder sich auf einer Website anmelden, sind Ihre Daten verschlüsselt geschützt. Der größte Teil davon beruht auf mathematischen Problemen, wie der Faktorisierung sehr großer Zahlen, die gewöhnliche Computer in keiner nützlichen Zeit lösen können. Ein großer, funktionierender Quantencomputer könnte einige von ihnen schnell lösen, und das ist das Risiko, auf das sich die Industrie vorbereitet.
Jetzt ernten, später entschlüsseln
Der Grund dafür ist eine Strategie, die Sicherheitsexperten "Jetzt ernten, später entschlüsseln" nennen. Ein Angreifer kann heute verschlüsselte Daten kopieren, speichern und warten, bis Quantencomputer gut genug sind, um sie zu entsperren. Für eine chat-nachricht ist das keine große sorge. Für medizinische aufzeichnungen, staatsgeheimnisse oder langfristige finanzverträge, die zwanzig jahre privat bleiben müssen, ist es.
Das Rennen ist also nicht, sich gegen Quantencomputer zu verteidigen, sobald sie ankommen. Es ist zu wechseln, bevor sie ankommen, weil alles, was mit den alten methoden in der zwischenzeit gesendet wird, eines tages ausgesetzt sein kann.
Die neuen Standards
Im August 2024 veröffentlichte das US National Institute of Standards and Technology, NIST, die ersten drei Post-Quanten-Standards, bekannt als FIPS 203, 204 und 205. Sie beschreiben neue Methoden zum Austausch von Schlüsseln und zum Signieren von Daten, von denen angenommen wird, dass sie Angriffen von normalen und Quantencomputern widerstehen. NIST hat im Entwurf der Leitlinien auch vorgeschlagen, dass weit verbreitete ältere Methoden wie RSA und Elliptikkurvenkryptographie ab 2030 auslaufen und ab 2035 verboten werden.
Andere Behörden setzen sich ähnliche Ziele. Die Europäische Union hat auf 2030 als Ziel für den Schutz kritischer Sektoren hingewiesen, darunter auch des Bankensektors. Im Januar 2026 veröffentlichte die G7-Gruppe von Finanz-Cyber-Experten eine Roadmap für den Finanzsektor. In den USA gelten derzeit verbindliche Fristen für Bundesbehörden; bei Privatbanken kommt der Druck vor allem von Aufsichtsbehörden, Partnern und Technologielieferanten.
Was die Veränderung beinhaltet
Schalten ist schwieriger als es klingt. Große Banken betreiben Tausende von Systemen, von denen viele Jahrzehnte alt sind, und die Verschlüsselung ist tief in ihnen vergraben, in Zahlungsnetzwerken, Geldautomaten, Kartenchips und Verbindungen zu anderen Banken. Der erste Job ist einfach herauszufinden, wo Verschlüsselung verwendet wird. Viele Institutionen haben keine vollständige Liste.
Der nächste Schritt ist das, was Ingenieure Krypto-Agilität nennen: Aufbau von Systemen, so dass die Verschlüsselungsmethode ausgetauscht werden kann, ohne alles neu zu erstellen. Viele Unternehmen beginnen mit hybriden Ansätzen, die eine alte und eine neue Methode kombinieren, so dass eine Verbindung auch dann sicher bleibt, wenn sich herausstellt, dass einer von ihnen eine Schwäche hat. Große Webbrowser und Netzwerkanbieter nutzen bereits einen hybriden Schlüsselaustausch für einen großen Anteil des Internetverkehrs.
Was es für Kunden bedeutet
Für die meisten Menschen wird die Veränderung unsichtbar sein. Apps werden aktualisiert, karten werden in ihrem normalen zyklus ersetzt, und websites zeigen weiterhin das gleiche vorhängeschloss. Die Arbeit findet hinter den Kulissen statt, und die Institutionen, die früh anfangen, werden es billiger und weniger riskant finden als diejenigen, die auf eine Frist warten.
Sicherheit wird zu einem wichtigen Thema für Investoren sowie Ingenieure. Lesen Wie Europa seine KI-Regeln anpasst für ein weiteres Beispiel für Regulierungsformungstechnologiepläne.
Wie nah sind Quantencomputer?
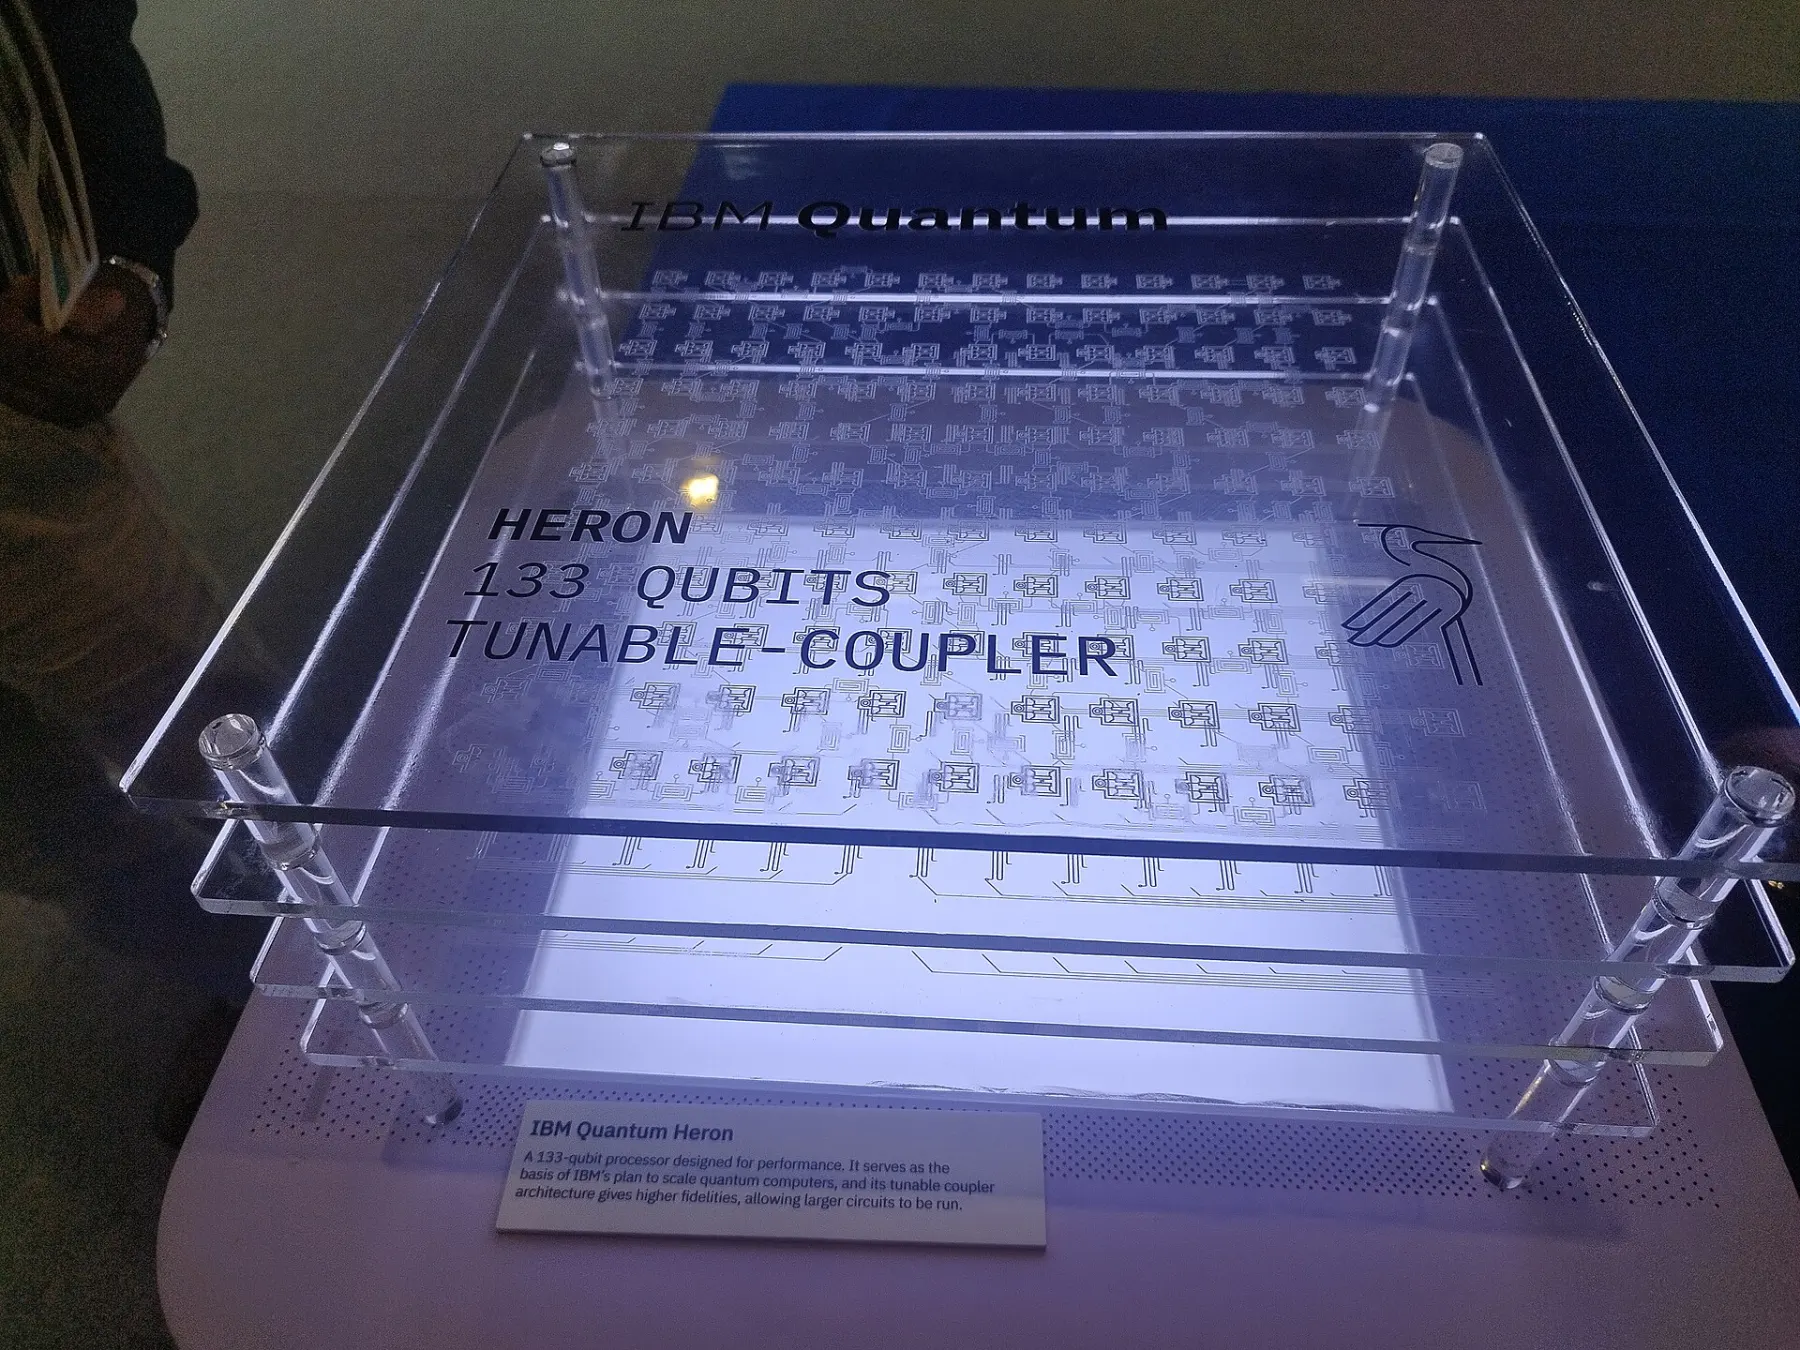
Niemand weiß es genau. Heutige Quantenprozessoren, wie der IBM-Chip im Bild oben, sind von einer Handvoll Qubits auf mehr als hundert gewachsen, aber sie machen immer noch zu viele Fehler, um echte Verschlüsselung zu brechen. Experten sind sich nicht einig, ob eine Maschine, die dazu in der Lage ist, zehn Jahre oder mehr als zwanzig Jahre entfernt ist. Worüber sie sich weitgehend einig sind, ist, dass der Wechsel zu einer neuen Verschlüsselung in einer großen Organisation viele Jahre dauert, weshalb die Arbeit beginnen muss, lange bevor die Bedrohung real wird. Für die Investitionsseite des Technologierennens, siehe Wie der Golf KI-Rechenkapazitäten aufbaut.
Quellen: NIST Post-Quanten-Kryptographie-Projekt; SecureWorld auf der G7-Roadmap; HSBC.