AJMNAssociated Journalism & Media Network
Cryptage à sécurité quantique: pourquoi les banques changent leurs serrures maintenant
Les ordinateurs quantiques qui peuvent casser le chiffrement d'aujourd'hui n'existent pas encore. Les banques se préparent de toute façon, car les données volées peuvent maintenant être lues plus tard.
Aussi en: EnglishDeutschEspañol日本語
Traduit automatiquement de l'anglais. Lire l'original: Quantum-safe encryption: why banks are changing their locks now
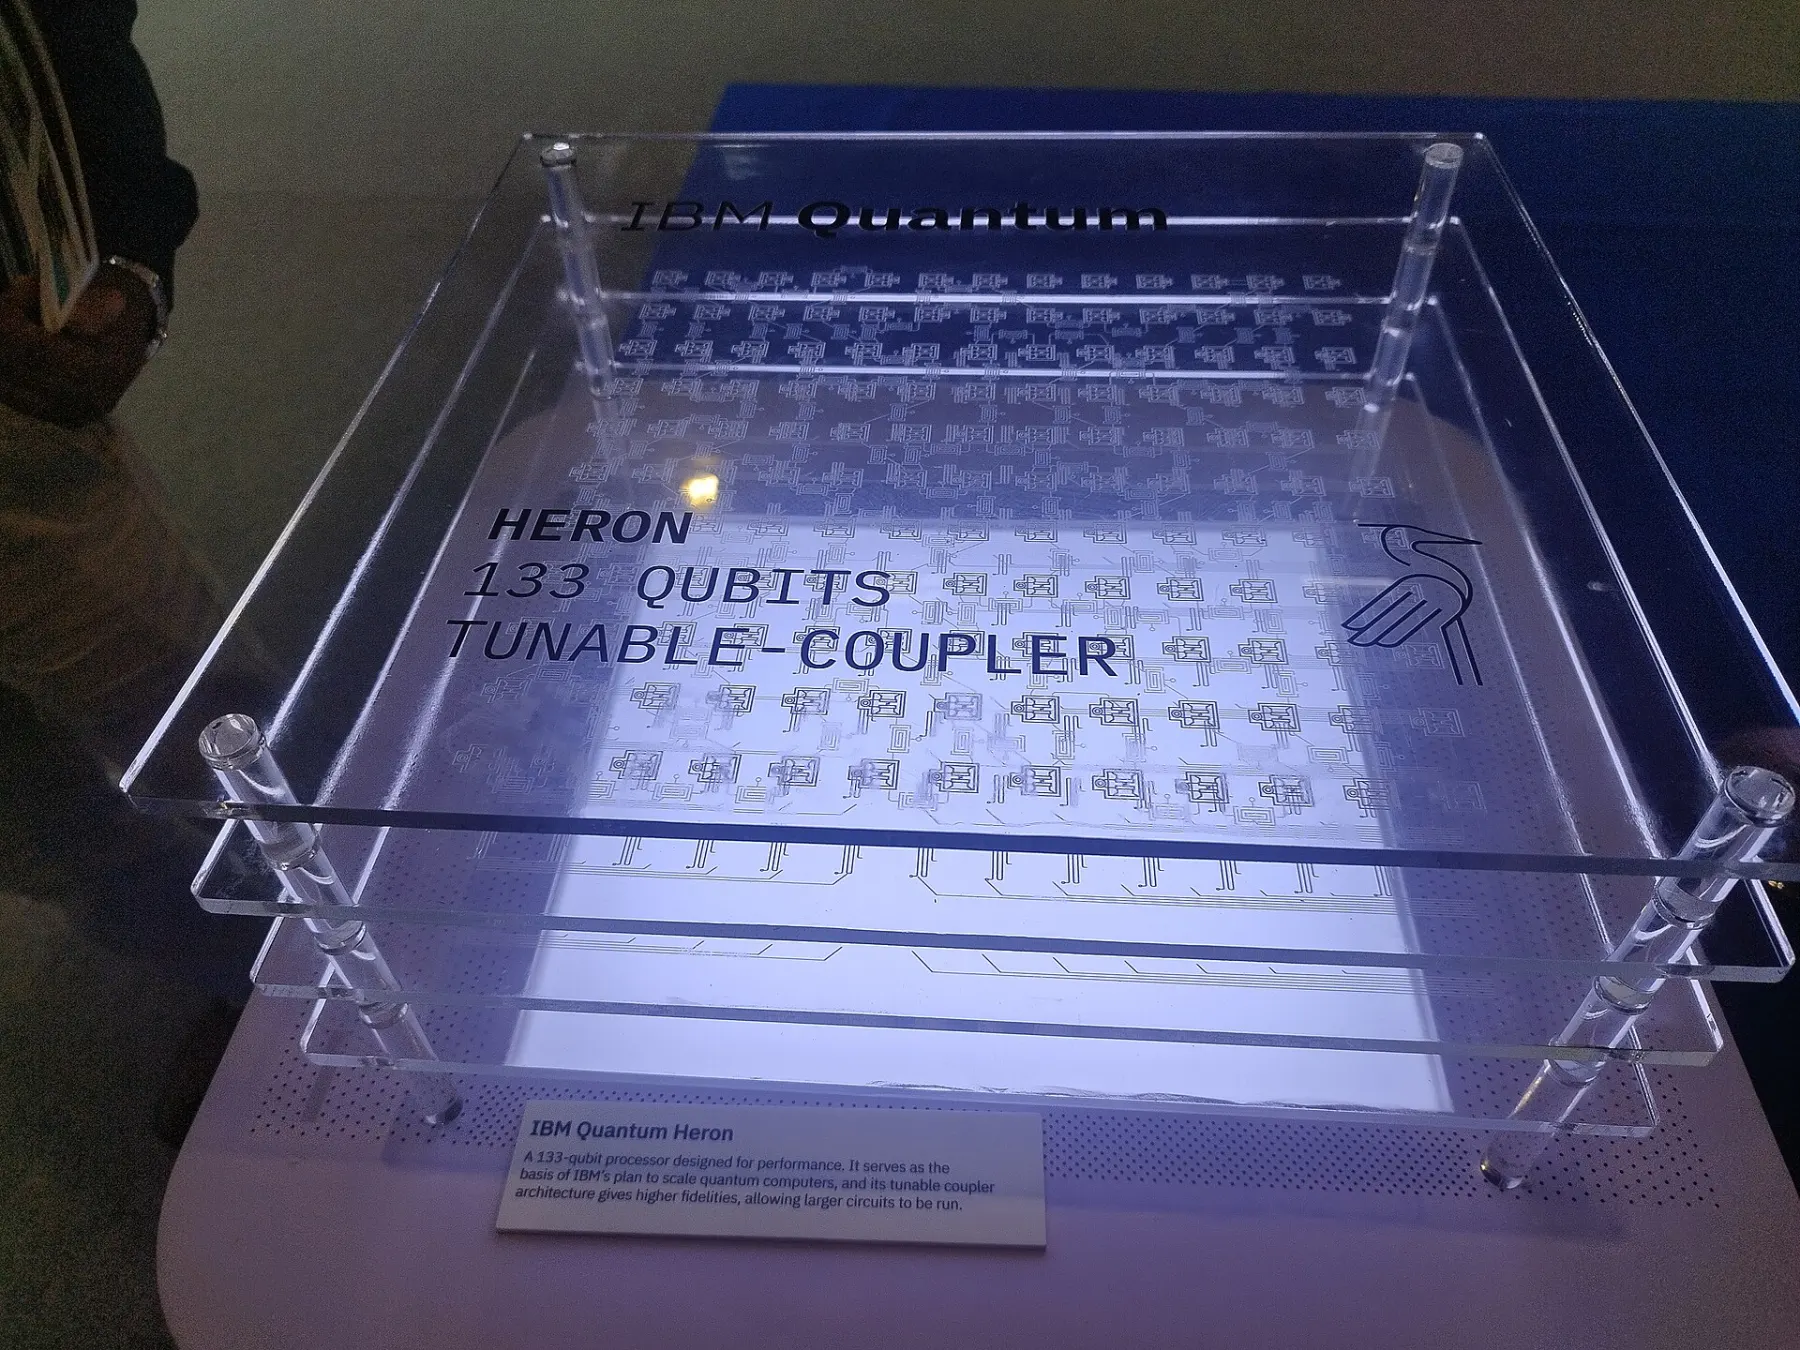
Les banques, les gouvernements et les entreprises de technologie passent à des années de chiffrement quantiques sûres avant que la menace qu'ils défendent n'existe. Chaque fois que vous ouvrez une application bancaire, envoyez un paiement ou connectez-vous à un site Web, vos données sont protégées par cryptage. La plupart d'entre eux reposent sur des problèmes mathématiques, comme l'affacturage de très grands nombres, que les ordinateurs ordinaires ne peuvent résoudre dans aucun temps utile. Un grand ordinateur quantique fonctionnant pourrait résoudre certains d'entre eux rapidement, et c'est le risque que l'industrie se prépare.
Récolte maintenant, déchiffrement plus tard
La raison est qu'une stratégie des experts de la sécurité appellent "récolter maintenant, décrypter plus tard". Un attaquant peut copier des données cryptées aujourd'hui, les stocker et attendre que les ordinateurs quantiques soient assez bons pour les débloquer. Pour un message de chat qui n'est pas une grande inquiétude. Pour les dossiers médicaux, les secrets d'État ou les contrats financiers à long terme qui doivent rester privés pendant vingt ans, il est.
La course n'est donc pas de se défendre contre les ordinateurs quantiques une fois arrivés. Il est de changer avant qu'ils arrivent, parce que tout ce qui envoyé avec les anciennes méthodes dans l'intervalle peut un jour être exposé.
Les nouvelles normes
En août 2024, le National Institute of Standards and Technology des États-Unis, le NIST, a publié les trois premières normes post-quantum, connues sous les noms de FIPS 203, 204 et 205. Ils décrivent de nouvelles méthodes d'échange de clés et de signature de données qui résistent aux attaques des ordinateurs normaux et quantiques. Le NIST a également proposé, dans un projet d'orientation, que les anciennes méthodes largement utilisées, telles que la cryptographie RSA et la cryptographie à courbure elliptique, soient éliminées progressivement à partir de 2030 et rejetées à partir de 2035.
D'autres autorités fixent des objectifs similaires. L'Union européenne a indiqué que 2030 était l'objectif de protection des secteurs critiques, dont le secteur bancaire. En janvier 2026, le groupe de cyberexperts financiers du G7 a publié une feuille de route pour le secteur financier. Aux États-Unis, des délais contraignants s'appliquent actuellement aux organismes fédéraux; pour les banques privées, la pression provient principalement des superviseurs, des partenaires et des fournisseurs de technologie.
Ce que le changement implique
Le changement est plus dur qu'il n'y paraît. Les grandes banques gèrent des milliers de systèmes, dont beaucoup sont vieux de plusieurs décennies, et le cryptage est enfoui au fond d'elles, dans les réseaux de paiement, les guichets automatiques, les puces de cartes et les liens vers d'autres banques. La première tâche consiste simplement à trouver où le chiffrement est utilisé. De nombreuses institutions n'ont pas de liste complète.
La prochaine étape est ce que les ingénieurs appellent crypto-agilité: construire des systèmes pour que la méthode de chiffrement puisse être échangée sans tout reconstruire. De nombreuses organisations commencent par des approches hybrides qui combinent une méthode ancienne et une nouvelle, de sorte qu'une connexion reste en sécurité même si l'une d'entre elles s'avère avoir une faiblesse. Les principaux navigateurs Web et les fournisseurs de réseau utilisent déjà l'échange de clés hybride pour une grande partie du trafic Internet.
Ce que cela signifie pour les clients
Pour la plupart des gens, le changement sera invisible. Les applications seront mises à jour, les cartes seront remplacées sur leur cycle normal, et les sites Web afficheront le même cadenas. Le travail se déroule dans les coulisses, et les institutions qui commencent tôt le trouveront moins cher et moins risqué que celles qui attendent un délai.
La sécurité devient un thème majeur pour les investisseurs comme pour les ingénieurs. Lire comment l'Europe ajuste ses règles en matière d'IA pour un autre exemple de réglementation qui façonne les plans technologiques.
A quelle distance sont les ordinateurs quantiques?
Personne ne sait exactement. Les processeurs quantiques d'aujourd'hui, comme la puce IBM dans l'image ci-dessus, sont passés d'une poignée de qubits à plus d'une centaine, mais ils font encore trop d'erreurs pour casser le chiffrement réel. Les experts ne sont pas d'accord sur la question de savoir si une machine capable d'elle est à dix ans ou plus. Ils sont généralement d'accord sur le fait que le passage à un nouveau cryptage prend de nombreuses années dans une grande organisation, c'est pourquoi le travail doit commencer bien avant que la menace ne devienne réelle. Pour le côté investissement de la course à la technologie, voir comment le Golfe construit la capacité de calcul de l'IAC'est vrai.
Sources: Projet de cryptographie post-quantique du NIST; SecureWorld sur la feuille de route du G7; HSBCC'est vrai.