AJMNAssociated Journalism & Media Network
Cifrado seguro cuántico: por qué los bancos están cambiando sus cerraduras ahora
Las computadoras cuánticas que pueden romper la encriptación de hoy no existen todavía. Los bancos se están preparando de todos modos, porque los datos robados ahora podrían leerse más tarde.
También en: EnglishFrançaisDeutsch日本語
Traducido automáticamente del inglés. Leer el original: Quantum-safe encryption: why banks are changing their locks now
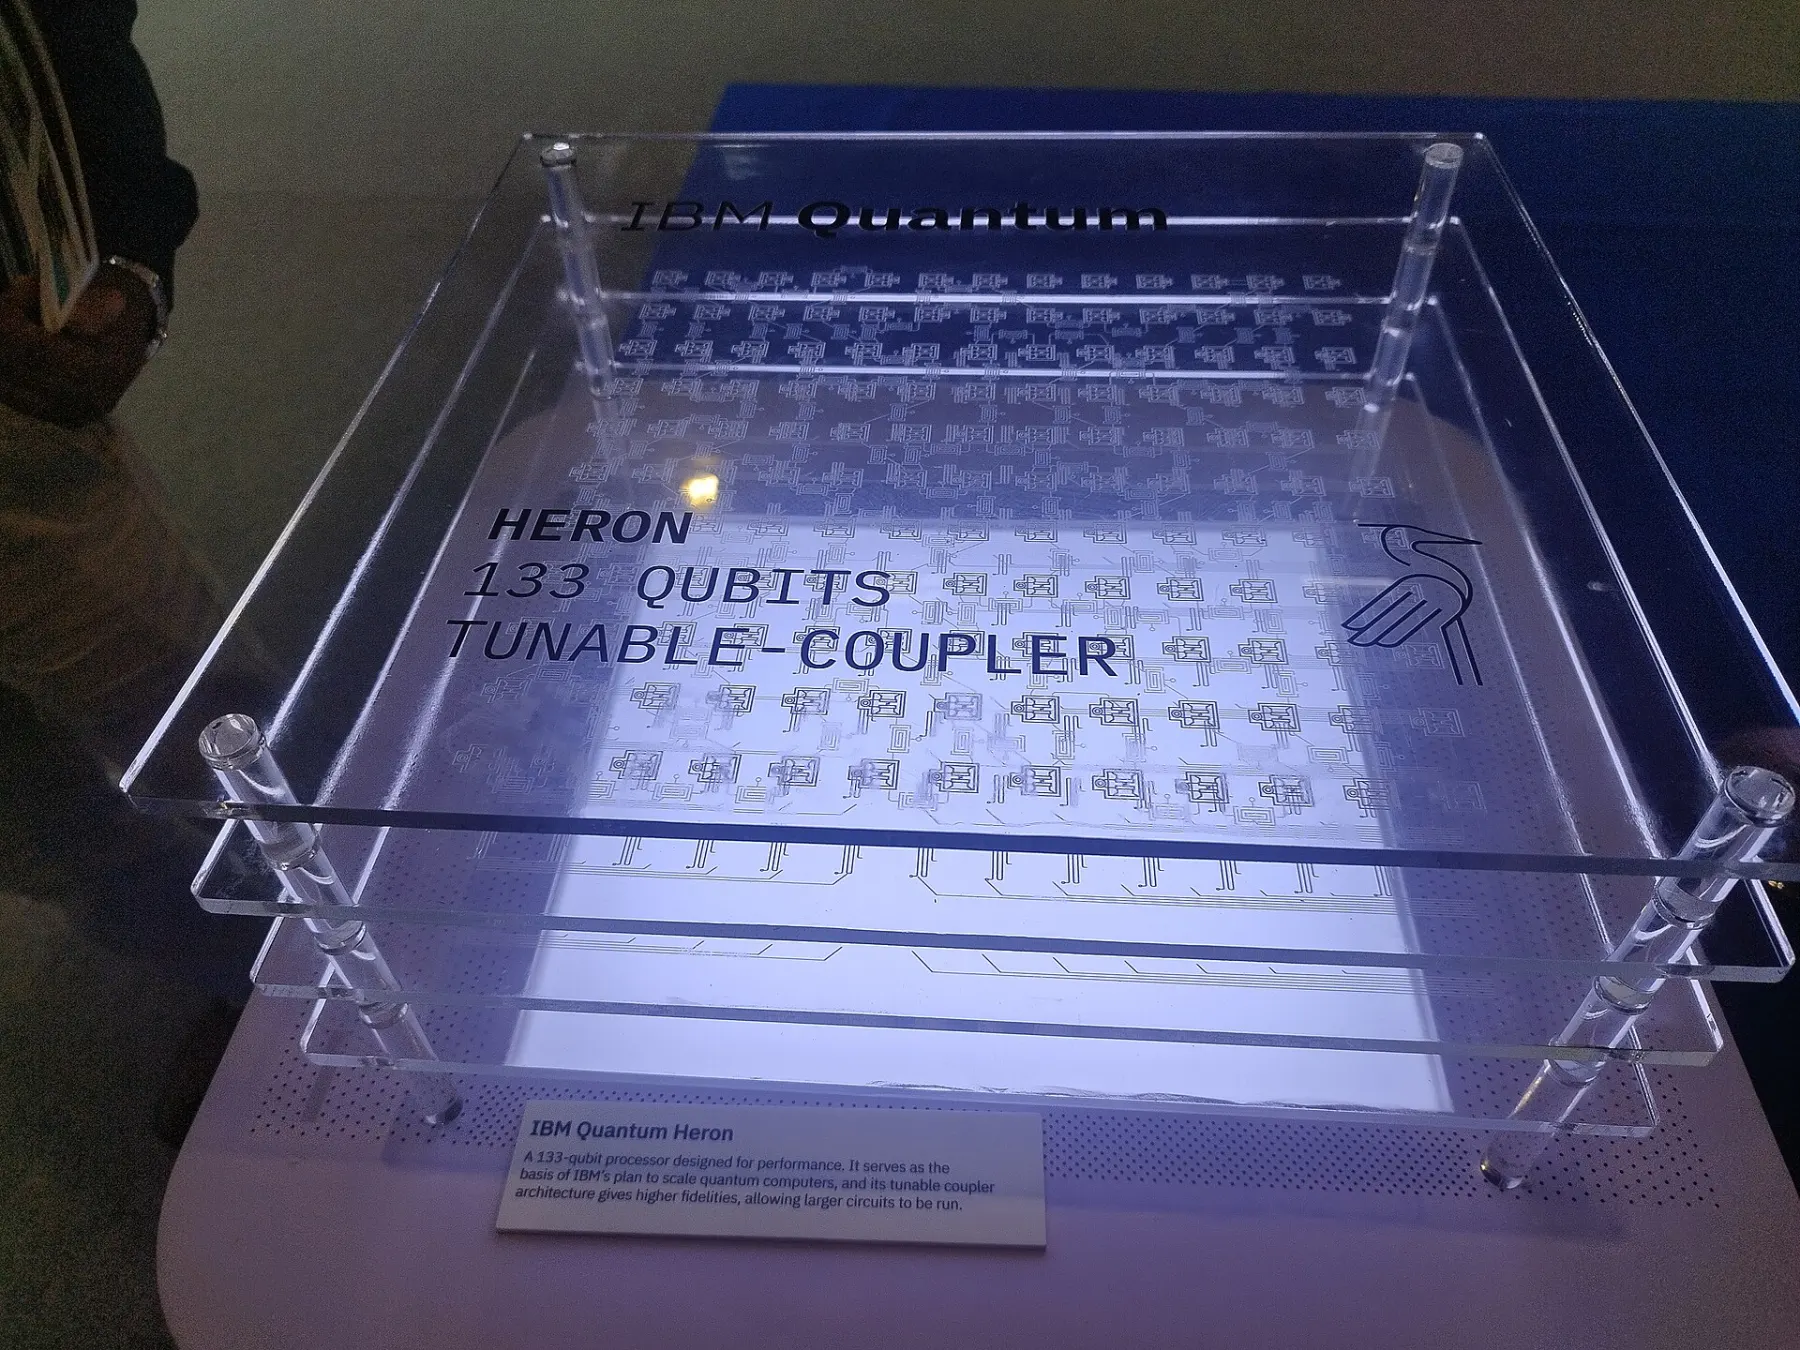
Banks, governments and technology companies are moving to quantum-safe encryption years before the threat they are defending against exists. Cada vez que abres una aplicación bancaria, envías un pago o inicias sesión en un sitio web, tus datos están protegidos por el cifrado. La mayoría de ellos se basa en problemas matemáticos, como la factorización de números muy grandes, que las computadoras ordinarias no pueden resolver en cualquier cantidad útil de tiempo. Un gran equipo cuántico de trabajo podría resolver algunos de ellos rápidamente, y ese es el riesgo para el que la industria se está preparando.
Cosecha ahora, descifra más tarde
La razón es que los expertos en seguridad de estrategia llaman "arvest now, decrypt later". Un atacante puede copiar datos cifrados hoy, almacenarlo, y esperar hasta que las computadoras cuánticas sean lo suficientemente buenas para desbloquearlo. Para un mensaje de chat que no es una gran preocupación. Para los registros médicos, secretos estatales o contratos financieros a largo plazo que deben permanecer privados durante veinte años, lo es.
Así que la carrera no es defender contra las computadoras cuánticas una vez que lleguen. Es cambiar antes de que lleguen, porque cualquier cosa enviada con los viejos métodos mientras tanto puede un día ser expuesta.
Las nuevas normas
En agosto de 2024 el Instituto Nacional de Normas y Tecnología de los Estados Unidos, NIST, publicó los tres primeros estándares post-quantum, conocidos como FIPS 203, 204 y 205. Describen nuevos métodos para intercambiar claves y firmar datos que se cree que resisten ataques de ordenadores normales y cuánticos. El NIST también ha propuesto, en el proyecto de orientación, que los métodos de mayor uso, como el RSA y la criptografía de curvas elípticas, sean eliminados a partir de 2030 y no estén permitidos a partir de 2035.
Otras autoridades están fijando objetivos similares. La Unión Europea ha señalado que 2030 es el objetivo de proteger los sectores críticos, la banca entre ellos. En enero de 2026 el grupo de expertos financieros del G7 publicó una hoja de ruta para el sector financiero. En los Estados Unidos, los plazos obligatorios se aplican actualmente a los organismos federales; para los bancos privados, la presión proviene principalmente de supervisores, socios y proveedores de tecnología.
Lo que implica el cambio
Cambiar es más difícil de lo que suena. Los grandes bancos ejecutan miles de sistemas, muchos de ellos de edad, y el cifrado está enterrado profundamente dentro de ellos, en las redes de pago, cajeros automáticos, fichas de tarjetas y enlaces a otros bancos. El primer trabajo es simplemente averiguar dónde se utiliza el cifrado. Muchas instituciones no tienen una lista completa.
El siguiente paso es lo que los ingenieros llaman criptoagility: sistemas de construcción para que el método de cifrado se pueda cambiar sin reconstruir todo. Muchas organizaciones están empezando con enfoques híbridos que combinan un viejo y un nuevo método, por lo que una conexión se mantiene segura incluso si uno de ellos resulta tener una debilidad. Los principales navegadores web y proveedores de red ya utilizan intercambio de clave híbrido para una gran parte del tráfico de Internet.
Lo que significa para los clientes
Para la mayoría de la gente el cambio será invisible. Las aplicaciones se actualizarán, las tarjetas serán reemplazadas en su ciclo normal, y los sitios web seguirán mostrando el mismo candado. El trabajo sucede detrás de las escenas, y las instituciones que comienzan temprano lo encontrarán más barato y menos arriesgado que los que esperan un plazo.
La seguridad se está convirtiendo en un tema importante para los inversores y los ingenieros. Leer cómo Europa está ajustando sus reglas de IA for another example of regulation shapeping technology plans.
¿Qué tan cerca están las computadoras cuánticas?
Nadie sabe exactamente. Los procesadores cuánticos de hoy, como el chip IBM en la imagen anterior, han crecido de un puñado de codos a más de cien, pero todavía hacen demasiados errores para romper el cifrado real. Los expertos discrepan sobre si una máquina capaz de ella está diez años o más de veinte. Lo que están ampliamente de acuerdo es que el cambio a la nueva cifración lleva muchos años en una gran organización, por lo que el trabajo tiene que comenzar mucho antes de que la amenaza se haga realidad. Para el lado de inversión de la carrera tecnológica, vea cómo el Golfo está construyendo capacidad de computación de IA.
Fuentes: NIST post-quantum cryptography project; SecureWorld en la hoja de ruta G7; HSBC.